Global Sites

Global Sites
ゲーム内チャット経由で「トロイの木馬」を仕掛けるサイバー攻撃発生。今や個人開発ゲームも狙われる
放置インクリメンタル『CivIdle』 にて、悪意のある人物によってクロスサイトスクリプティング(XSS)攻撃がおこなわれた。
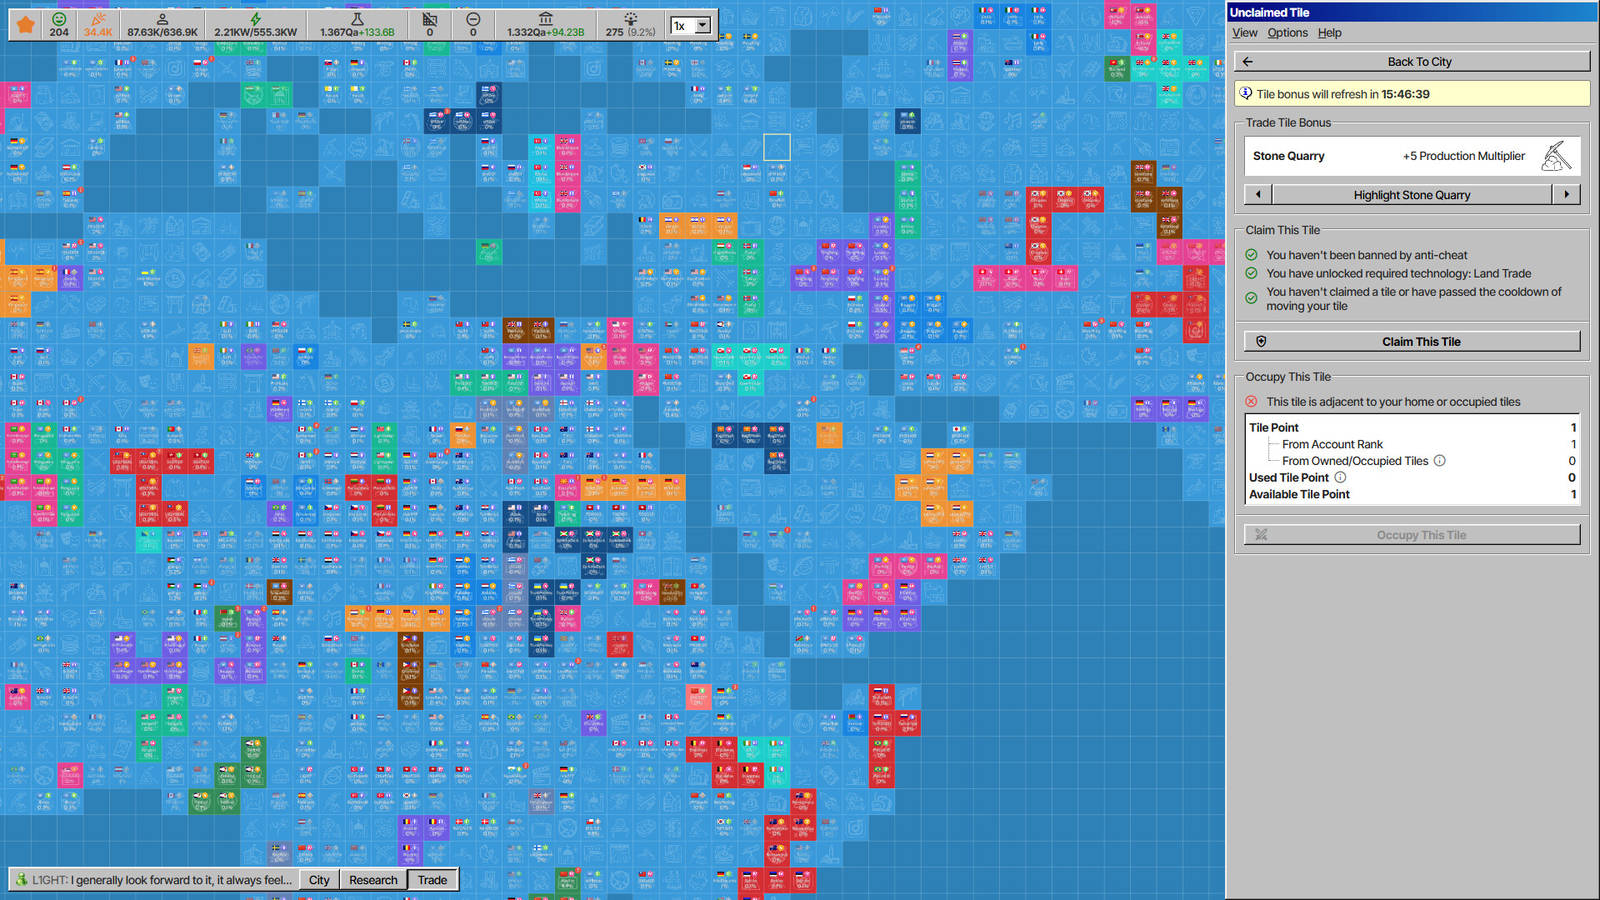
個人デベロッパーFish Pond StudioのRuoyu Sun氏は11月15日、放置インクリメンタル『CivIdle』 にて、悪意のある人物によってクロスサイトスクリプティング(XSS)攻撃がおこなわれたことを発表した。いわゆる「トロイの木馬」を感染させる攻撃のようで、サーバーおよびクライアントへの対策がすでにおこなわれているほか、ゲーム内のダイレクトメッセージ(DM)機能は無期限に無効化されているという。
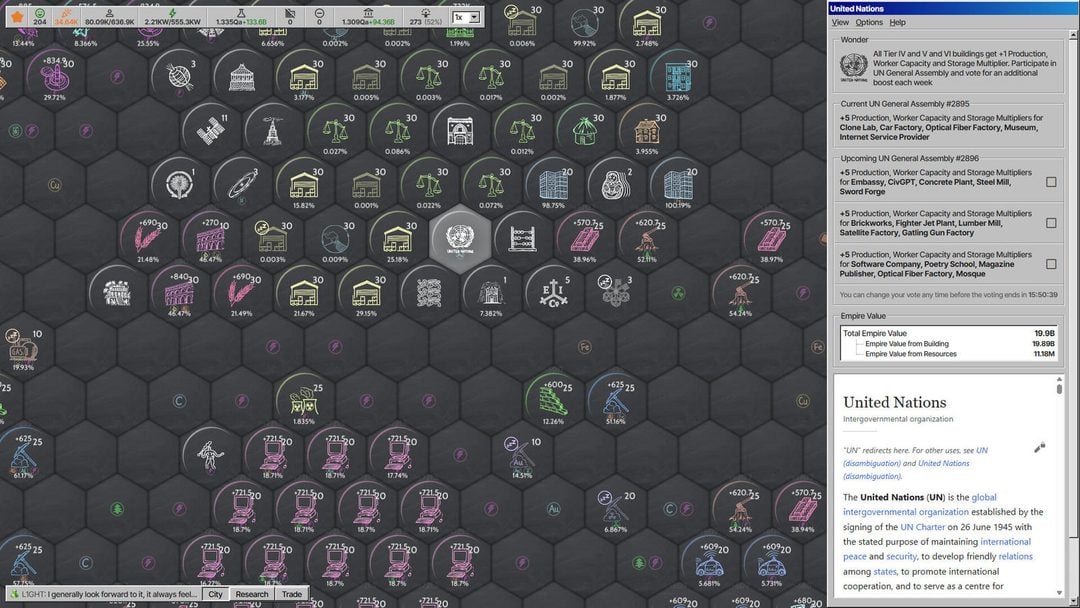
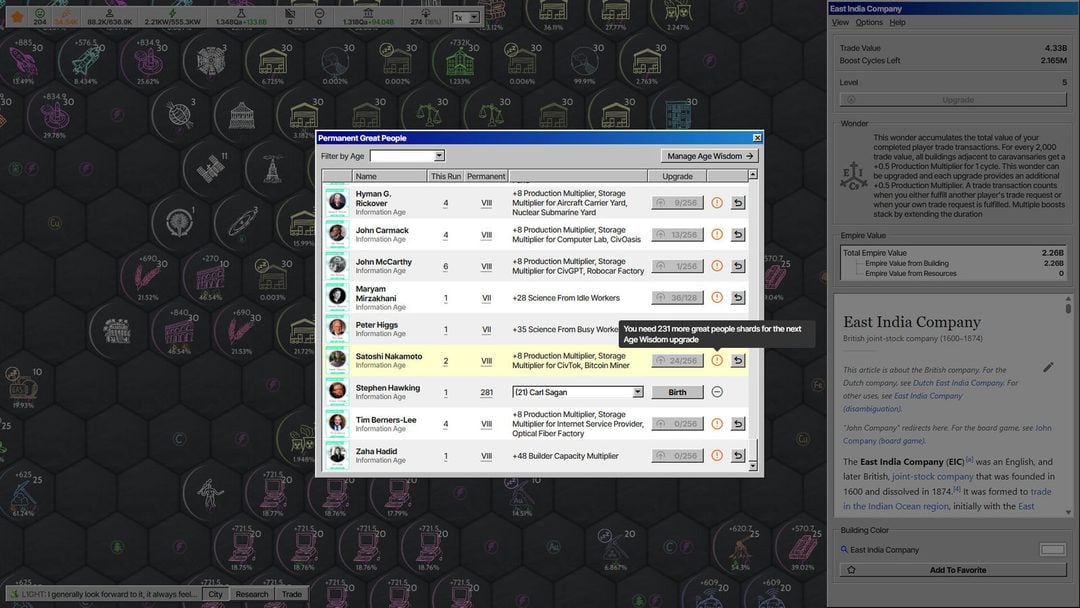
『CivIdle』は技術によって帝国を発展させていくインクリメンタルゲームだ。プレイヤーは技術ツリーを通して、狩猟や採集、文字や数学にはじまり、仮想現実や人工知能といったものまで、100種類以上の技術を開放していく。さらに、他のプレイヤーと資源の取引や外交をおこなうことができるグローバル市場も実装されている。
Sun氏は日本時間11月15日朝に、今回の攻撃に関する最初の報告をプレイヤーから受け取ったという。その後まもなく本作のモデレーターが攻撃者によるチャットメッセージの送信を禁止し、Sun氏は問題への調査を開始。応急処置としてDM機能を無効化した上で、その後数時間でサーバーおよびクライアントの修正プログラムを展開していったという。
さて、ユーザーが入力するテキストを扱うサービスでは、記号などの特殊な文字がプログラムの一部として解釈され、意図しないコードの実行が誘発されることを防ぐために、特殊な文字を通常の文字として扱わせる「エスケープ処理」が一般的な対策となっている。本作においても、ゲームのUIの大半にはそうした処理が施されていた。一方で、メッセージが届いた際のトースト通知はエスケープ処理されていなかったといい、メッセージに含まれる特定の文字列がHTMLタグとして認識され、悪意のあるスクリプトが実行されてしまう状態にあったとのこと。
なお同氏はこの攻撃が、念入りに計画されたものであったと断言している。というのも、おそらく1か月前に同じ攻撃がおこなわれたが、その際には失敗。しかし攻撃者は、あまり知られていないDM機能を使い、活動を隠して再試行。有料DLCとして販売されているサポーターパックを購入することで、スパム対策として導入されているプレイ時間に応じたチャット制限を回避したそうだ。
同氏は本作が小規模かつ知名度が低い放置ゲームであるのにもかかわらず、労力に見合わない攻撃がおこなわれたとして、特定のユーザーを狙ったものである可能性を示唆。また、ソースコードがGitHubにて公開されているオープンソースのゲームであるがために攻撃が容易になっていたとして、AIを使用して攻撃が計画されたのではないかとも指摘している。
本攻撃の対象はWindowsのみであるという。Sun氏は影響を受けた可能性のある『CivIdle』のプレイヤーに対して、報告内で示されている悪意のあるファイルが特定のフォルダ内に存在しないか確認するよう説明。もしもこれらのファイルが存在する場合には、システムが影響を受けている可能性が非常に高いため、それらのファイルを削除し、オフライン状態でデバイスのウイルススキャンを実行することを推奨している。また追加の予防措置として、二段階認証の有効化や各サービスのセッションの無効化、Windowsのクリーンインストールなども検討するように伝えている。同氏は今回迅速な対応によって被害を最小限に抑えてくれたボランティアのモデレーションチームに感謝を述べ、影響を受けたユーザーに対しては謝罪をおこなっている。
近年ではサイバー攻撃の被害を受ける作品が相次いでいる。たとえばSteamワークショップでは、マルウェア入りModが配布される事例も多数存在(関連記事)。さらに先日『勝利の女神:NIKKE』は、PCランチャーのスクリプトファイルを改ざんする攻撃を受け、プレイヤー間には混乱が生じていた(関連記事)。『CivIdle』は執筆時点で1160件のユーザーレビューを得ているものの、ここ最近の同時接続プレイヤー数はピーク時でも300人程度。こうした規模の作品であっても、攻撃の対象となりうる背景には、AIの進化によってサイバー攻撃のコストが格段に低下したことも挙げられるのかもしれない。
『CivIdle』はPC(Steam)向けに配信中。
この記事にはアフィリエイトリンクが含まれる場合があります。